Una prova con documenti reali può comportare un trattamento di dati personali anche quando l'obiettivo è soltanto valutare una funzione o uno strumento. Questa guida aiuta a capire cosa verificare prima di iniziare.
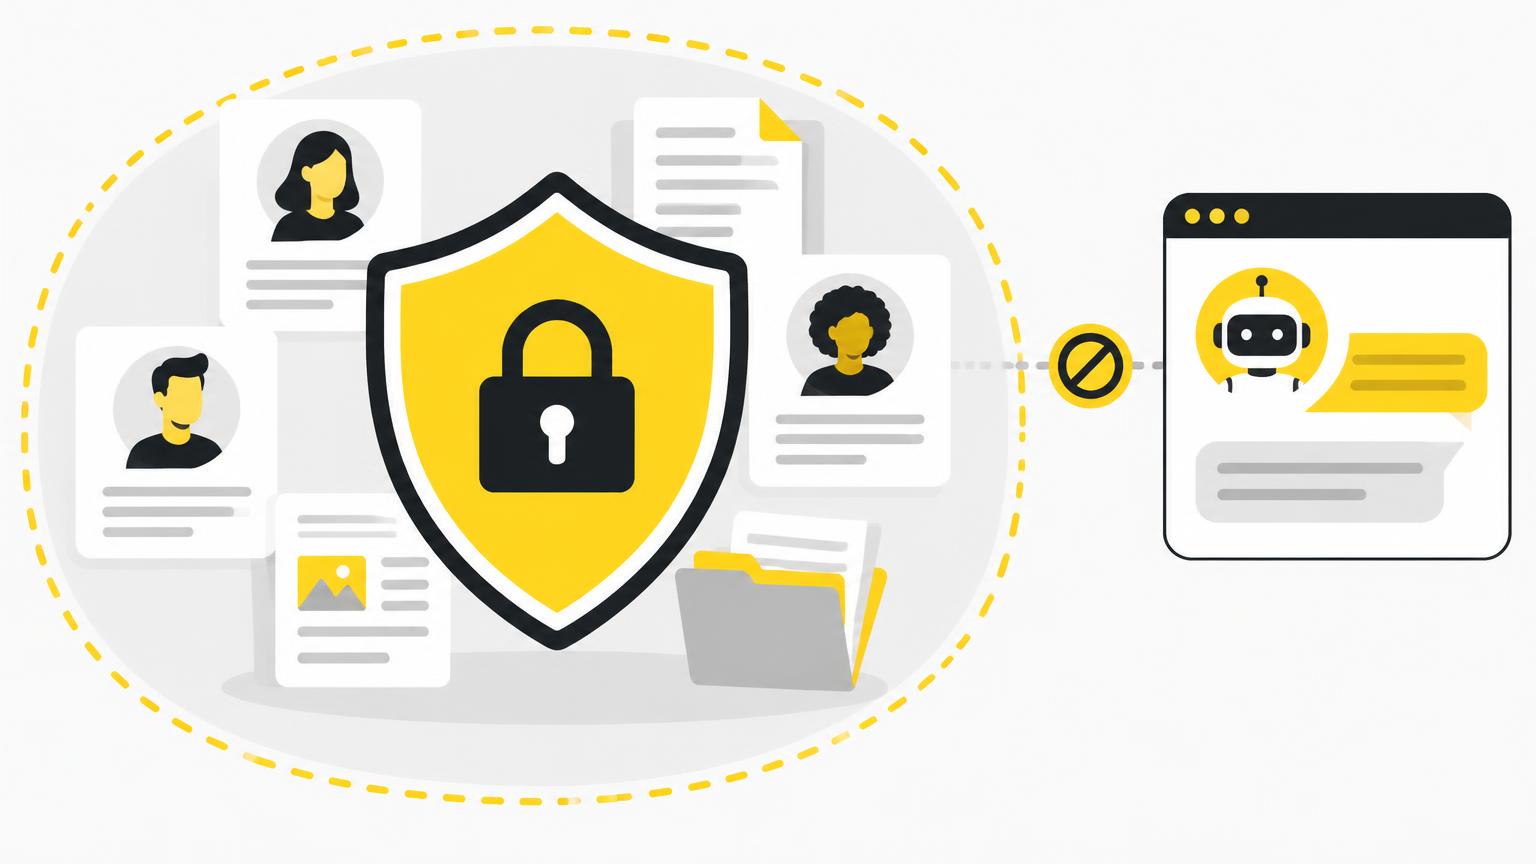
Cosa può e non può fare l'IA
Uno strumento di IA elabora i dati che gli vengono forniti, ma non stabilisce da solo se quel trattamento è conforme al GDPR. Questa valutazione spetta sempre all'agenzia e alle persone responsabili della protezione dei dati. Prima di qualunque test con informazioni reali occorre definire finalità, base giuridica e misure di sicurezza.
| Attività in cui può aiutare l'IA | Ciò che resta decisione della persona |
|---|---|
| Elaborare testo a partire da dati forniti | Stabilire la base giuridica del trattamento |
| Individuare informazioni mancanti in un modulo | Valutare se serve una valutazione d'impatto |
| Preparare bozze di informative generiche | Verificare le condizioni del fornitore dello strumento |
| Organizzare elenchi di documenti | Decidere se un trasferimento di dati è ammesso |
Un esempio passo dopo passo
Scenario ipotetico. Un'agenzia vuole valutare se uno strumento di IA è adatto a riassumere i fascicoli clienti.
- Prima di caricare un fascicolo reale, il team sostituisce il caso con dati fittizi per verificare se lo strumento risponde al bisogno.
- Si definisce la finalità del trattamento previsto e si individua la base giuridica applicabile.
- Si verifica chi è titolare e chi eventualmente responsabile del trattamento, incluso il fornitore dello strumento.
- Si controllano i tempi di conservazione previsti e le misure di sicurezza adottate.
- Solo dopo queste verifiche, e se necessario dopo una valutazione d'impatto, si valuta un uso con dati reali.
Un prompt pronto da adattare
Prepara un elenco di controllo per valutare un nuovo strumento di IA dal punto di vista della protezione dei dati. Includi punti su finalità del trattamento, base giuridica, ruoli di titolare e responsabile, tempi di conservazione, trasferimenti internazionali e necessità di una valutazione d'impatto. Non fare affermazioni di conformità: limita l'elenco a domande da verificare con le persone competenti dell'agenzia.
Protezione dei dati
I dati relativi alla salute richiedono condizioni ulteriori ai sensi dell'articolo 9 del GDPR e vanno trattati con particolare attenzione. Occorre inoltre verificare dove sono conservati ed elaborati i dati dallo strumento scelto, se avvengono trasferimenti verso paesi terzi e se è necessaria una valutazione d'impatto sulla protezione dei dati. Il Regolamento europeo sull'IA richiede, dal 2 febbraio 2025, un livello adeguato di alfabetizzazione in materia di IA per chi utilizza questi sistemi.
Checklist di revisione umana
- La finalità del trattamento è stata definita con chiarezza prima dell'uso dello strumento?
- È stata individuata la base giuridica applicabile?
- Sono stati verificati ruoli di titolare e responsabile del trattamento?
- I dati relativi alla salute, se presenti, sono stati gestiti secondo l'articolo 9 del GDPR?
- È stata valutata la necessità di una valutazione d'impatto?
Fonti affidabili
- Regolamento (UE) 2016/679, GDPR
- Regolamento (UE) 2024/1689, Regolamento sull'IA
- Garante per la protezione dei dati personali
- IVASS
- OpenAI, guida al prompt engineering
Informazioni generali, non consulenza legale.